CVE-2024-26152
Açıklama
### Özet 1.11.0 öncesindeki tüm Label Studio sürümlerinde, dosya yükleme özelliği aracılığıyla içe aktarılan veriler bir [`Choices`](https://labelstud.io/tags/choices) veya [`Labels`](https://labelstud.io/tags/labels) etiketi içinde işlenmeden önce düzgün şekilde temizlenmediğinden bir XSS güvenlik açığı oluşmaktadır. ### Ayrıntılar "data import" işlevini kullanmak için izin gereklidir. Bu durum Label Studio 1.10.1 üzerinde yeniden üretilmiştir. ### PoC 1. Bir proje oluşturun. 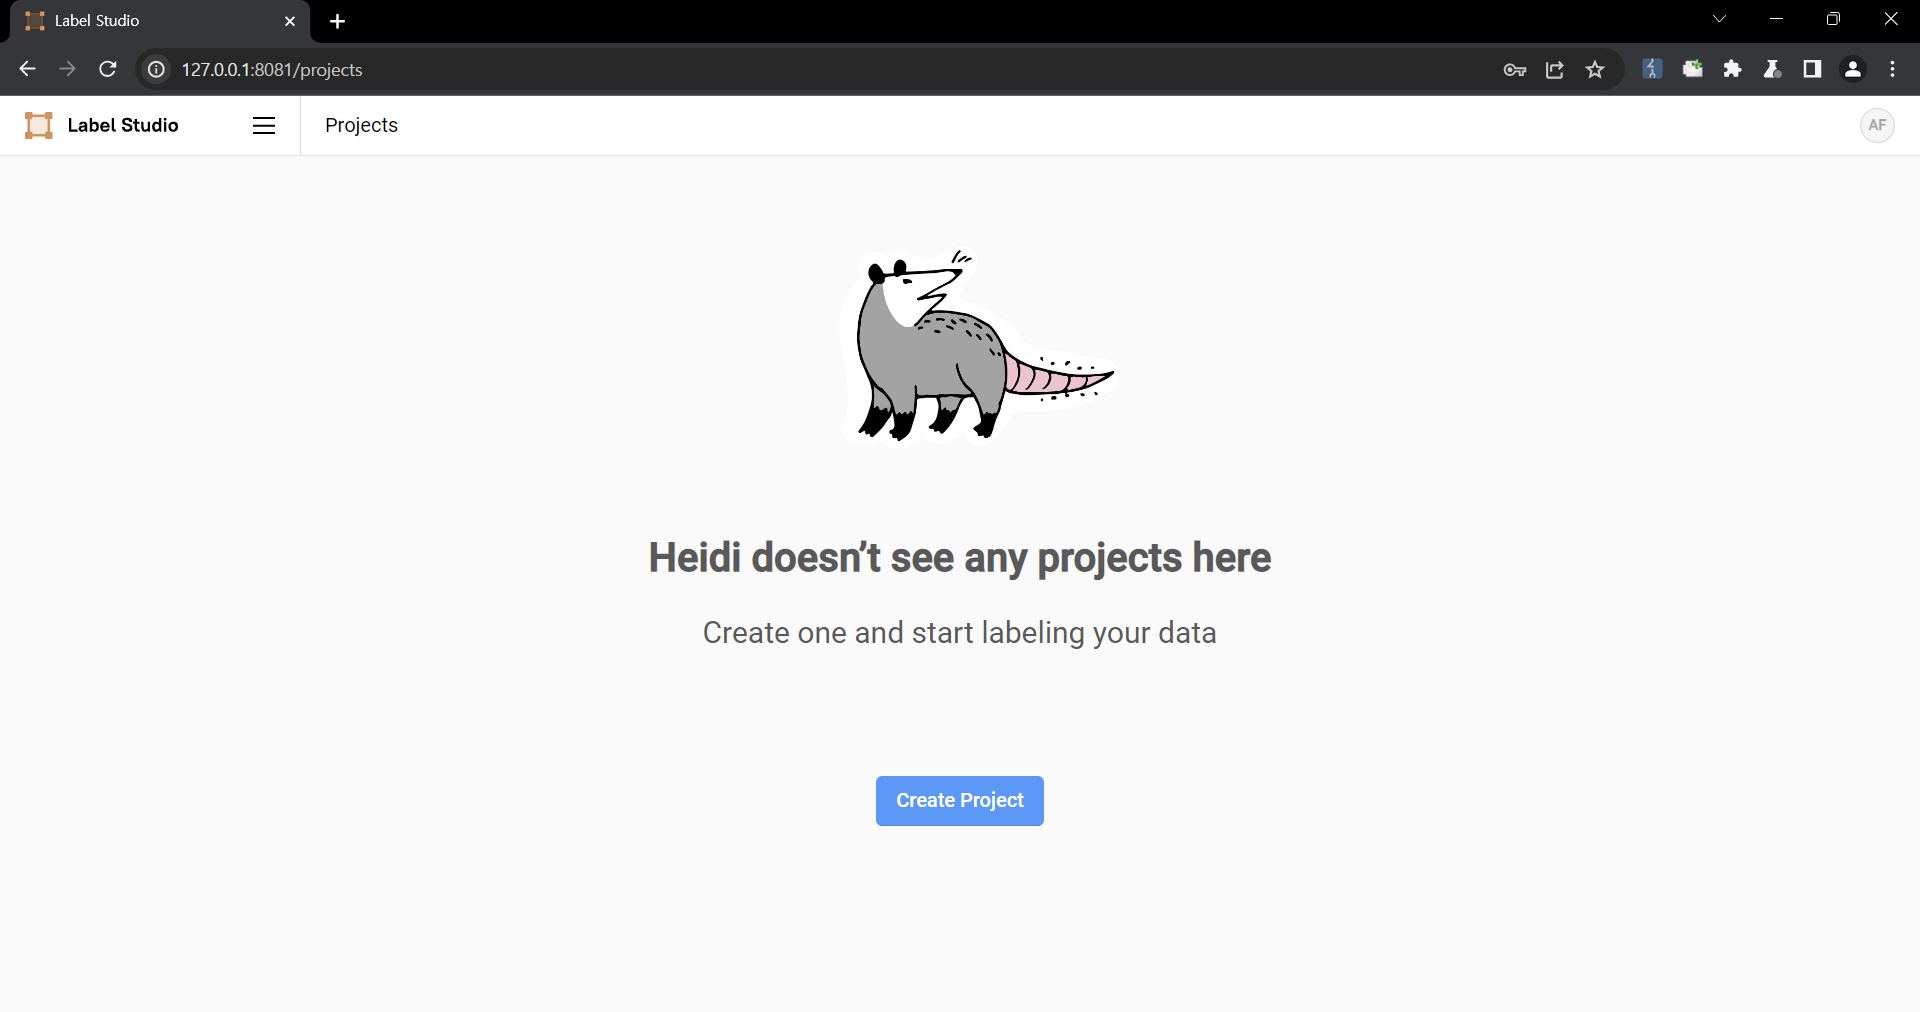 2. "Upload Files" işlevini kullanarak yükü (payload) içeren bir dosya yükleyin. 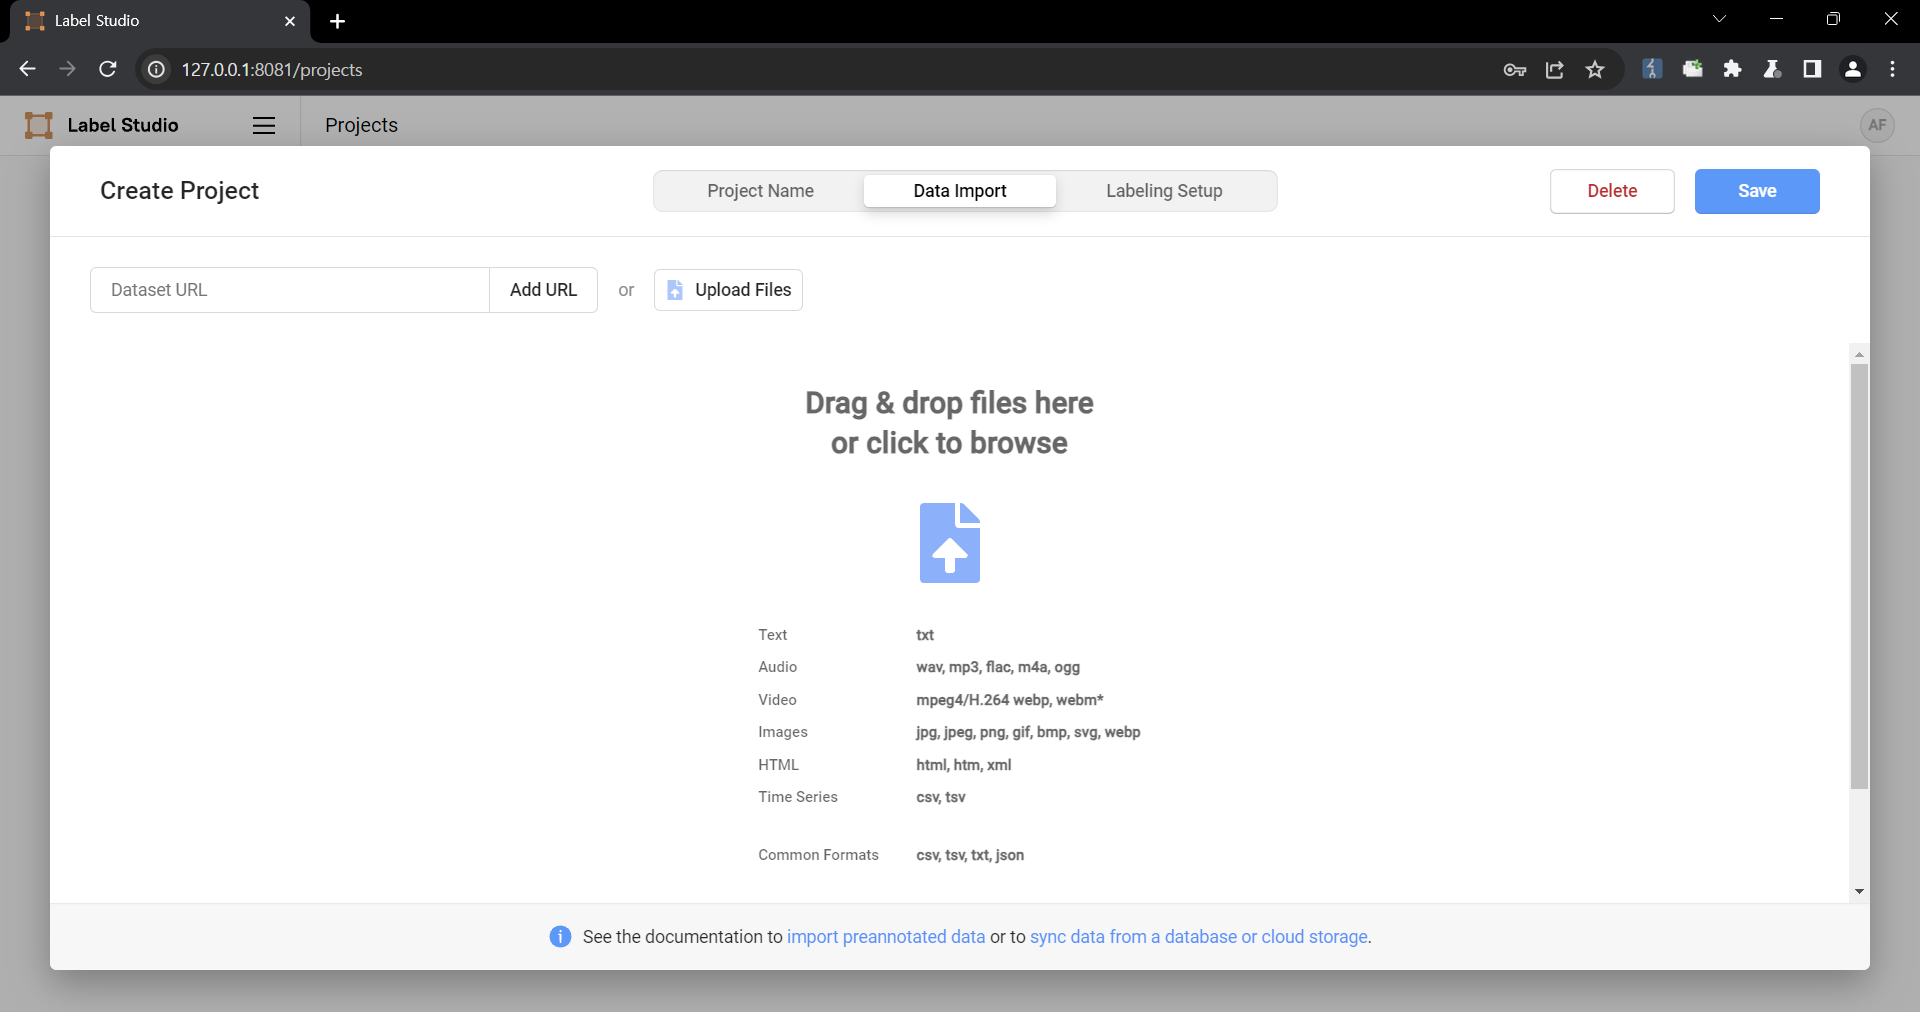 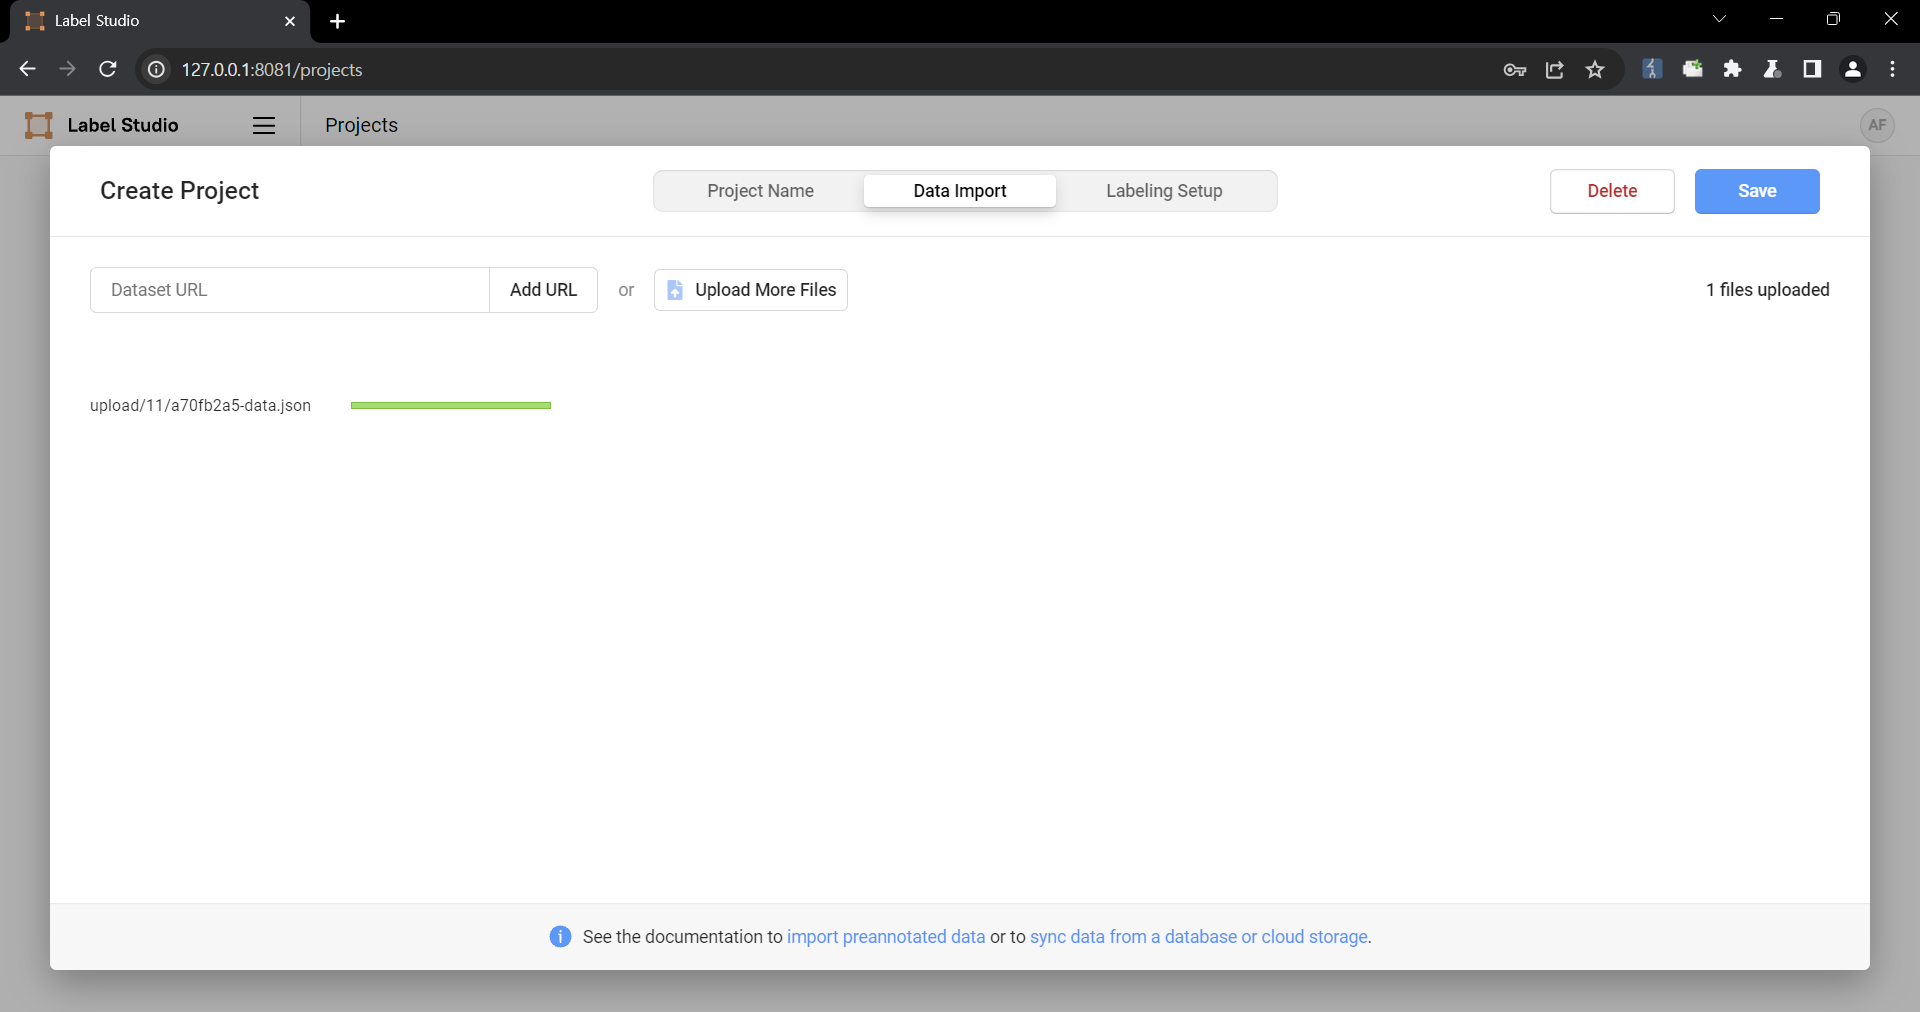 PoC'de kullanılan dosyaların içerikleri aşağıdadır ``` { "data": { "prompt": "labelstudio universe image", "images": [ { "value": "id123#0", "style": "margin: 5px", "html": "<img width='400' src='https://labelstud.io/_astro/images-tab.64279c16_ZaBSvC.avif' onload=alert(document.cookie)>" } ] } } ``` 3. Ranking and scoring bölümünün text-to-image generation etiketleme şablonunu seçin 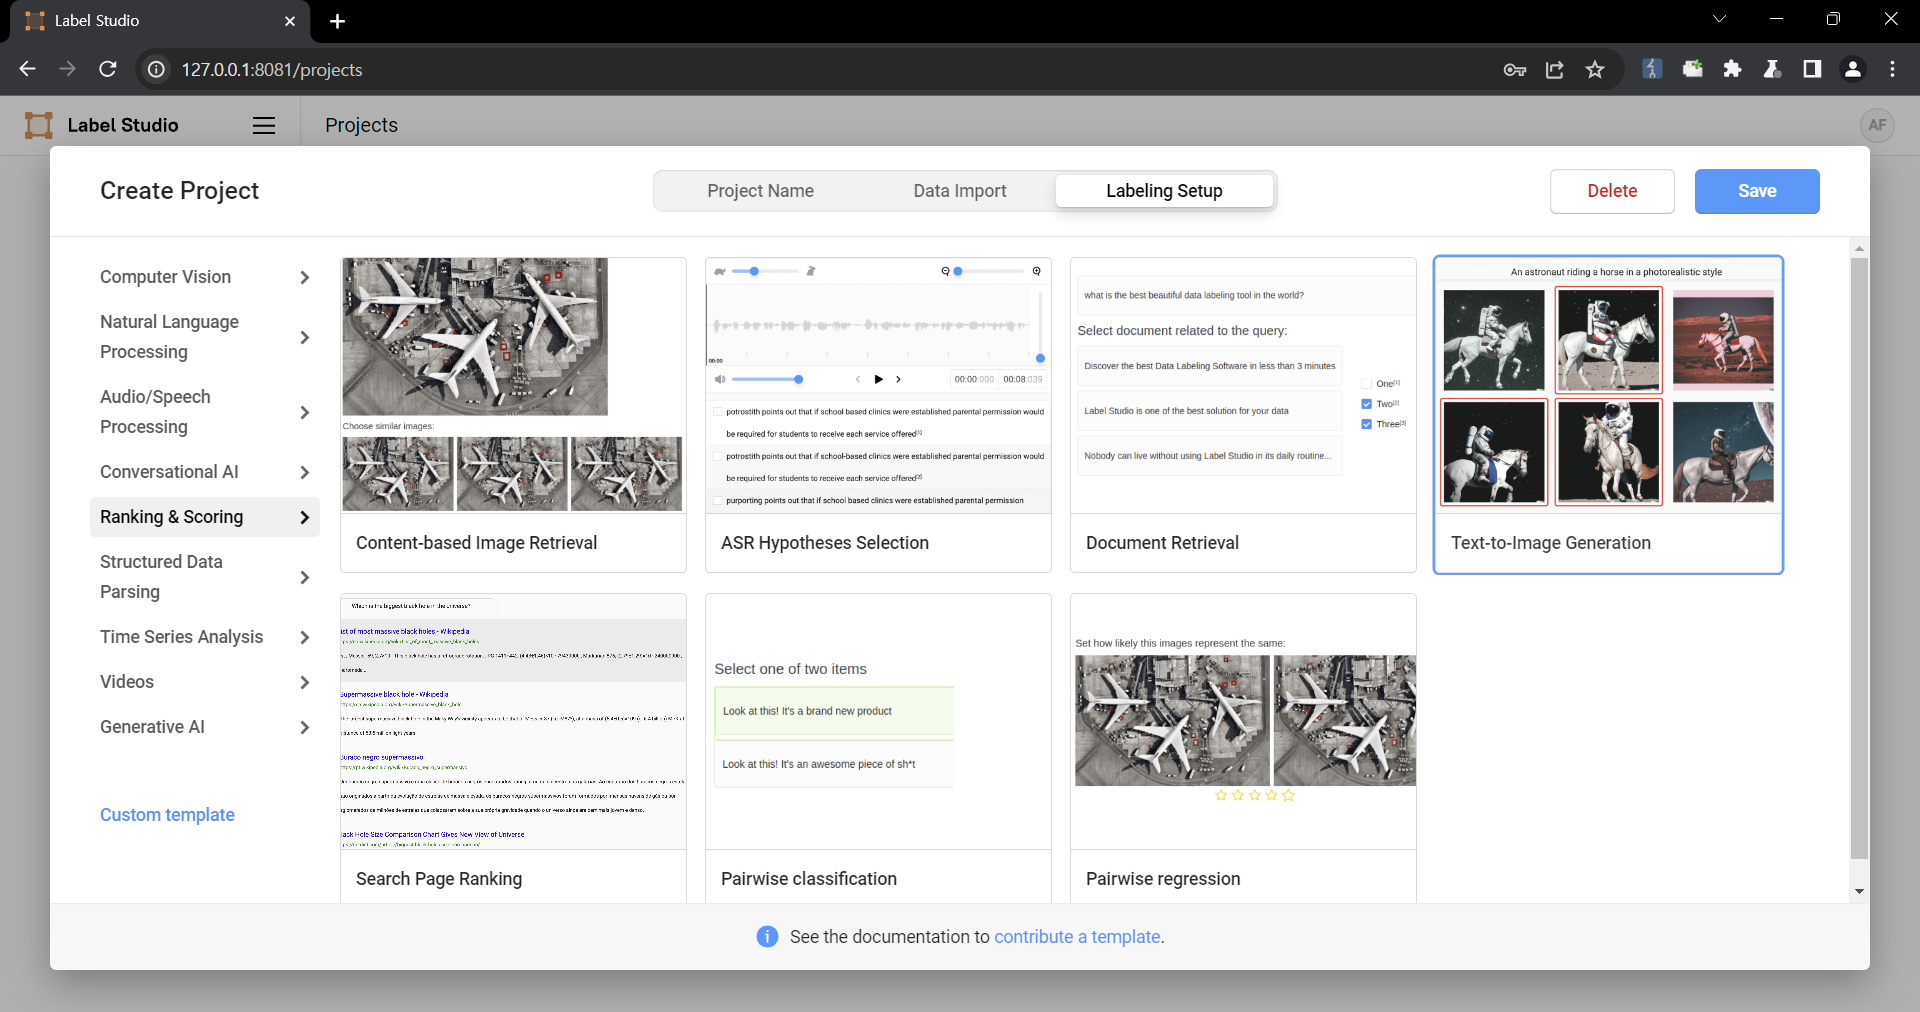 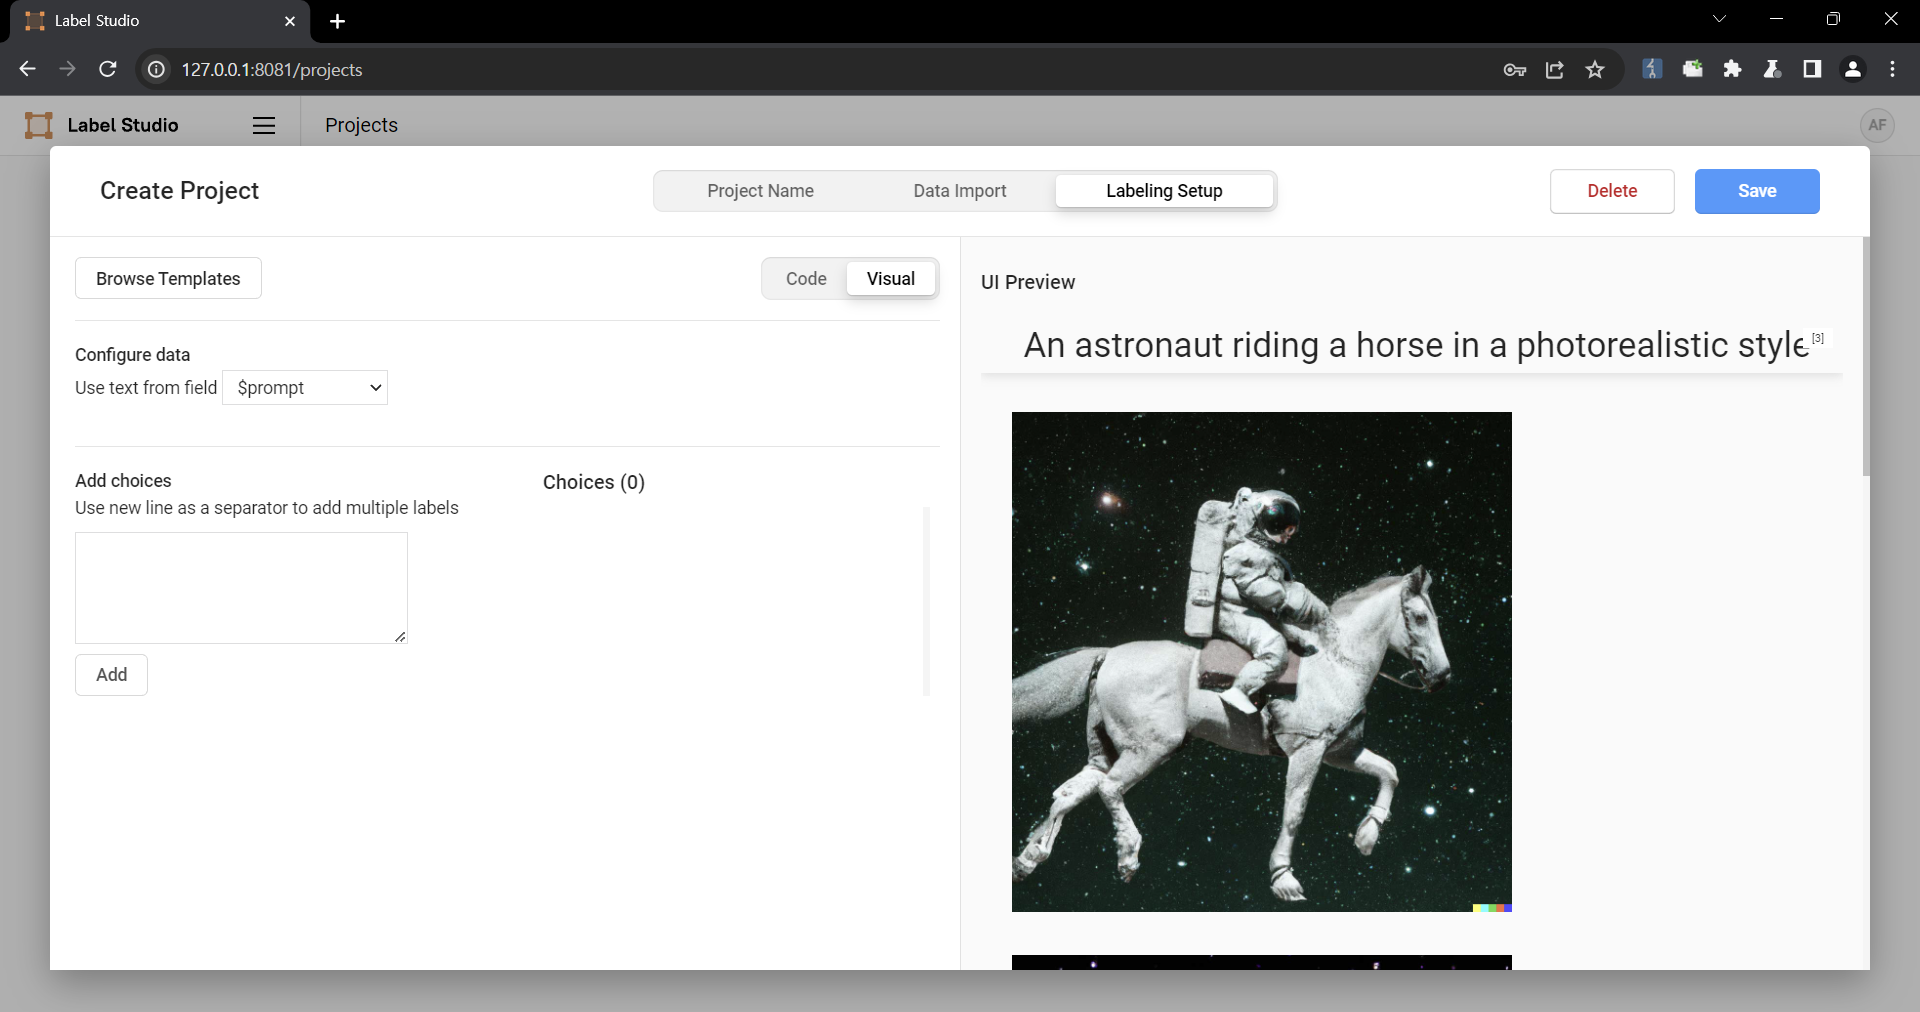 4. Bir görev seçin 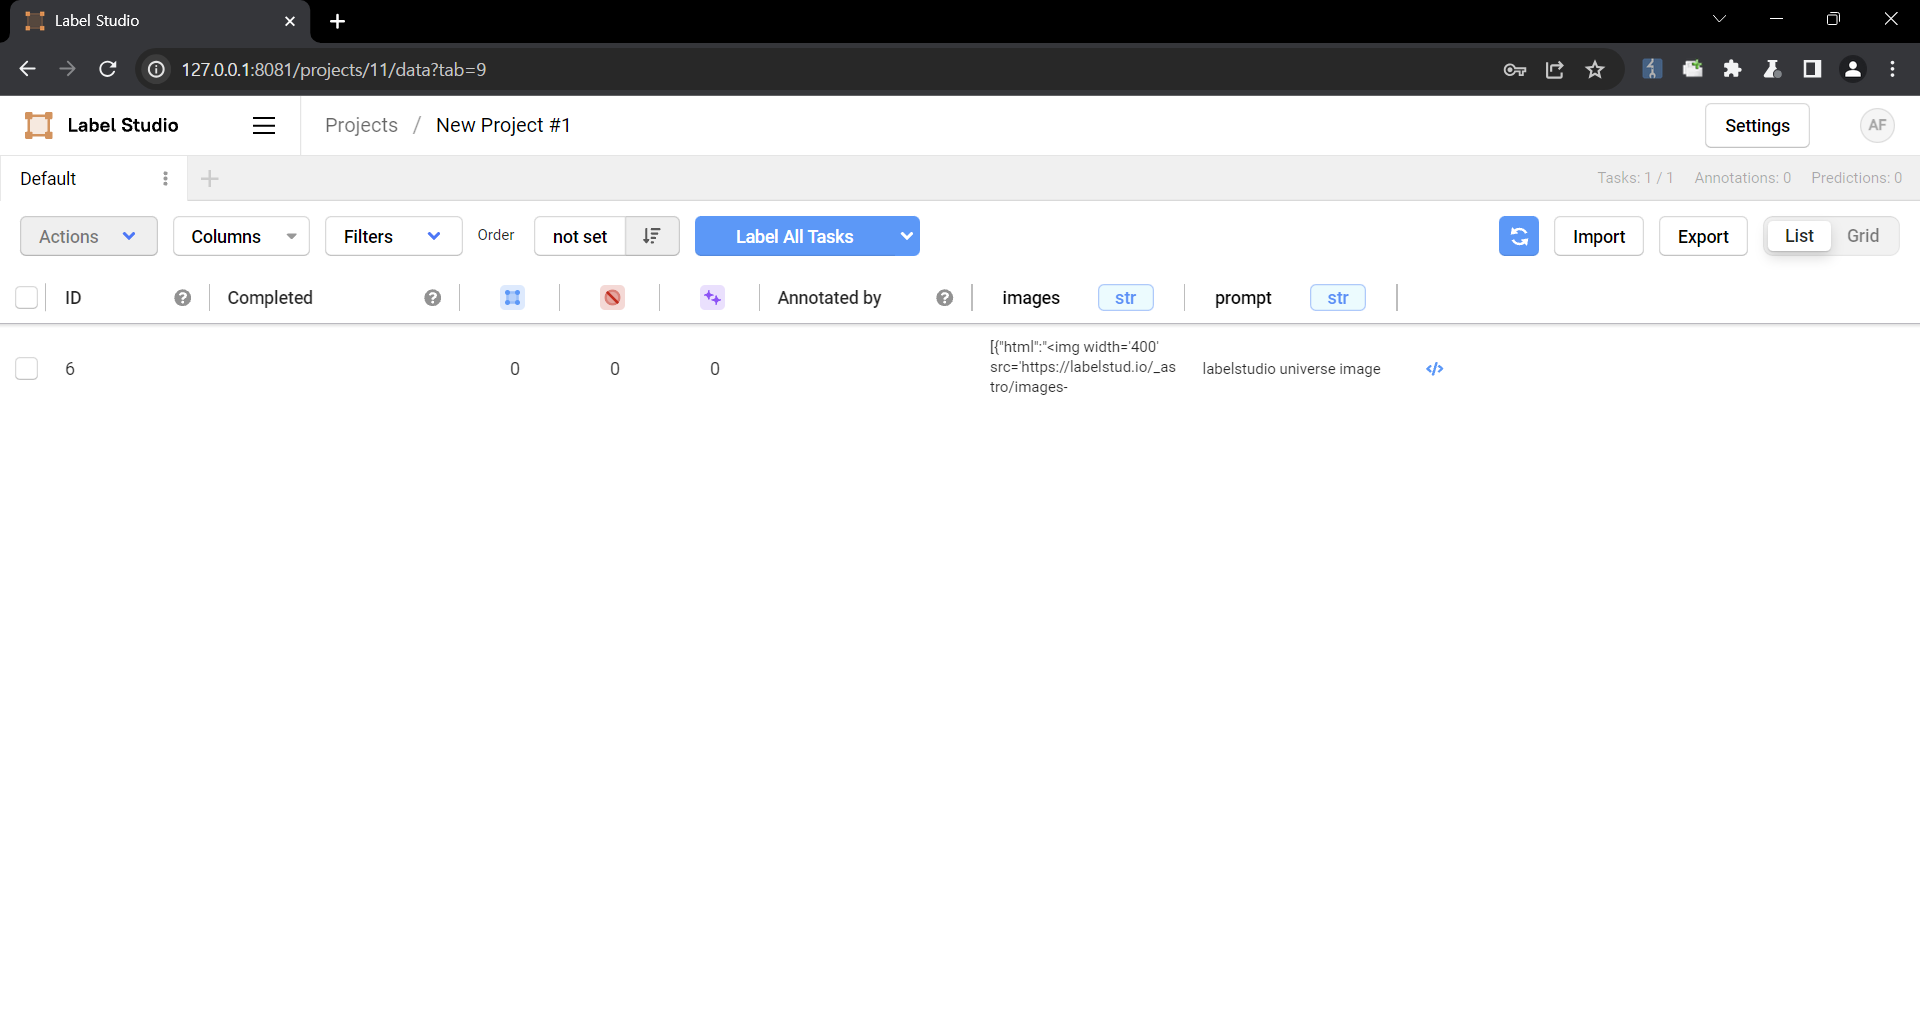 5. Betiğin çalıştığını doğrulayın 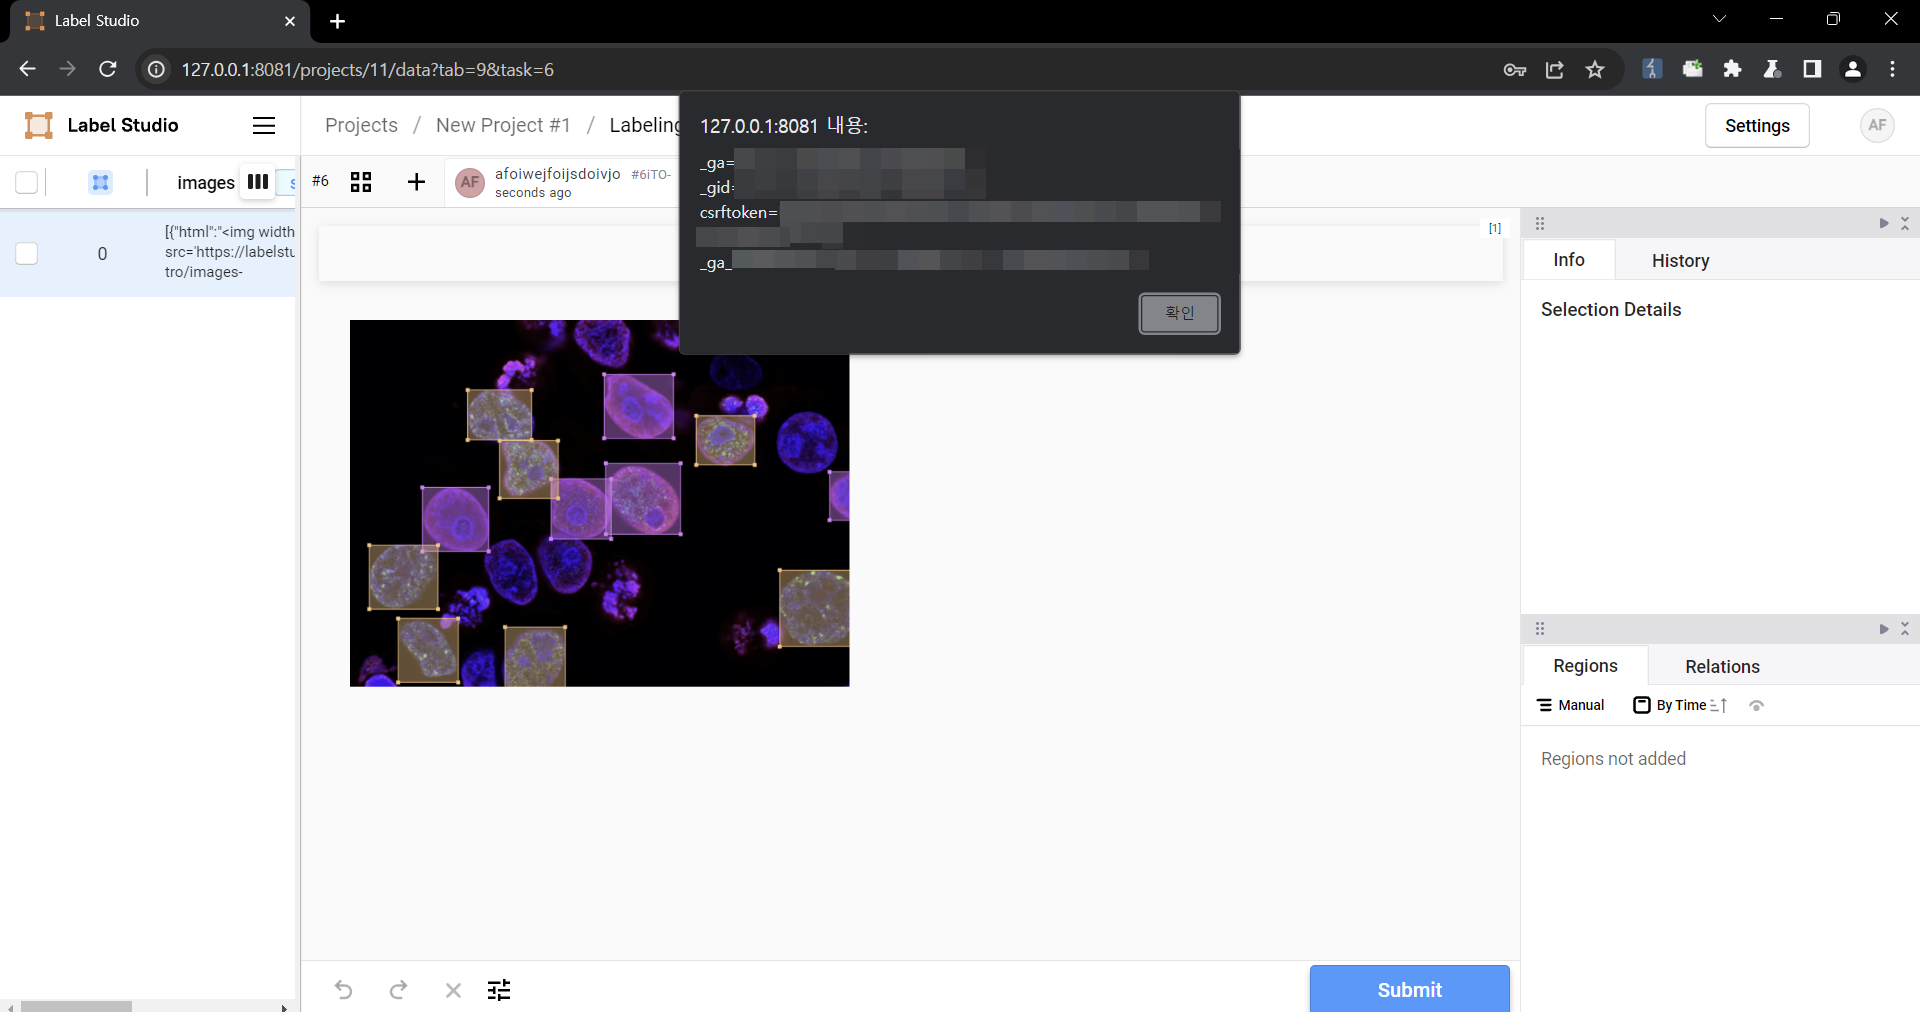 ### Etki Koda kötü amaçlı betikler enjekte edilebilir ve CSRF gibi güvenlik açıklarıyla ilişkilendirildiğinde daha da büyük zarara yol açabilir. Özellikle sosyal mühendislikle ilişkilendirildiğinde, daha ileri saldırıların kaynağı haline gelebilir.
Nasıl düzeltilir
- humansignal label_studio1.11.0 ya da sonraki bir sürüm
- label-studio1.11.0 ya da sonraki bir sürüm
Etkilenen ürünler
| Ürün | Etkilenen sürümler | Düzeltildiği sürüm |
|---|---|---|
| humansignal label_studio | v < 1.11.0 | 1.11.0 |
| label-studioPyPI | v < 1.11.0 | 1.11.0 |
Sürümünüzü kontrol edin
Ürünü seçin ve kullandığınız sürümü yazın; sürümün etkilenen aralıkta olup olmadığını görün.
Attack Surface Management
Alan adlarınıza bağlı varlıkları, bu varlıklarda çalışan teknolojileri ve bilinen zafiyetleri tek listede görün.